
Public cible : Élèves de 10 à 16 ans (Cycles 2 et 3 / 7H à 11H)
Plateforme : ledigiprof.ch
Durée estimée : 2 périodes de 45 minutes
Objectif général : Comprendre l’importance de la protection de ses accès, apprendre à concevoir des mots de passe robustes et mémorisables, et adopter les bons réflexes de sécurité (MFA, gestionnaires de mots de passe, messagerie principale).
1. Fiche Enseignant & Contexte Pédagogique
Objectifs d’apprentissage
- Comprendre pourquoi un mot de passe court ou prévisible est vulnérable aux attaques par force brute et par dictionnaire.
- Utiliser une méthode structurée (phrase mnémotechnique) pour créer un mot de passe fort et unique par service.
- Assimiler le rôle clé de la boîte e-mail principale comme « clé maître » de toute l’identité numérique.
- Découvrir le principe de la double authentification (2FA / MFA) et des gestionnaires de mots de passe.
Matériel requis
- Tableau (physique ou interactif)
- Fiche élève à imprimer ou compléter en ligne
- Connexion Internet (pour la démonstration interactive)
2. Contenu Pédagogique & Fiches d’Activités
Phase 1 : Amorce & Démonstration choc (10 min)
La métaphore du cadenas
Posez la question à la classe :
« Si vous mettiez un cadenas à 3 chiffres sur votre meuble ou votre casier, combien de combinaisons existe-t-il ? »
Réponse : 1’000 combinaisons (000 à 999). Un humain met environ 15 à 20 minutes à toutes les essayer. Un ordinateur prend moins d’une milliseconde.
Démonstration : Le temps de piratage d’un mot de passe
Présentez la grille comparative ci-dessous pour faire prendre conscience de l’impact de la longueur par rapport à la complexité :
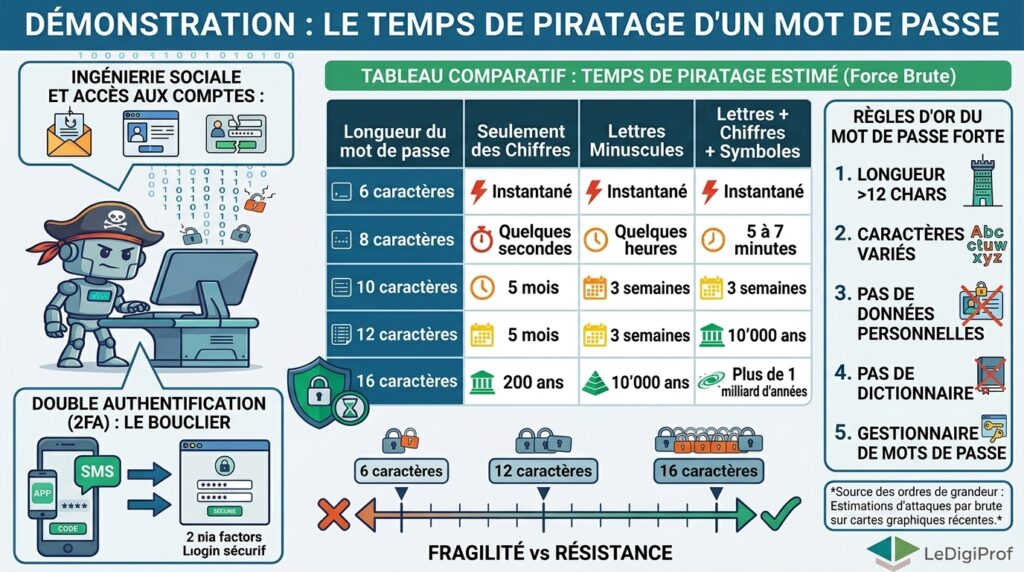
Démonstrations :

 👉 Force brut - Interface de simulation

 👉 Test le force d'un mot de passe
Phase 2 : Anatomie d’un mot de passe robuste
Ce qu’il faut STRICTEMENT éviter :
- Les classiques :
123456,password,123qwe,qwertz,000000. - Les informations personnelles : Prénom, date de naissance, nom de son animal de compagnie, nom de son club de sport ou de sa ville.
- La réutilisation : Utiliser le même mot de passe pour Roblox, Instagram, TikTok et sa messagerie de l’école.
Pourquoi la réutilisation est le danger #1 ?
Si un petit jeu en ligne pas très sécurisé se fait pirater, les pirates récupèrent l’adresse e-mail et le mot de passe. Ils vont ensuite tester automatiquement cette combinaison sur tous les grands sites (Instagram, Snapchat, Discord, Gmail). C’est l’attaque par Credential Stuffing.
Phase 3 : Atelier Pratique – La Méthode de la Passphrase
La meilleure façon d’avoir un mot de passe sécurisé et facile à retenir n’est pas d’inventer une suite complexe comme k#9$mL2!, mais d’utiliser une phrase de passe (passphrase).
Méthode A : La phrase mnémotechnique (Initiale + Symboles)
- Choisir une phrase facile à retenir :« Mon chat noir mange 3 poissons rouges en été ! »
- Conserver uniquement la première lettre de chaque mot :
Mcnm3pre! - Appliquer de la casse (Majuscules/Minuscules) et ajouter un symbole :
Mcnm3prE!(9 caractères très forts)
Méthode B : L’assemblage de mots aléatoires (Recommandé)
Associer 4 ou 5 mots sans rapport logique entre eux, séparés par un tiret ou un symbole.
- Exemple :
Guitare-Nuage-39-Trompette-Vert! - Longueur : 28 caractères.
- Résultat : Extrêmement facile à retenir, impossible à deviner par un ordinateur.
👉 Poursuivre avec le sujet suivant : Les 3 Règles d’or de la Sécurité Moderne